 +49 40 797 249 32
 sales@allgeier-cyris.de
Der übliche Weg funktioniert gut. Eine Awareness-Plattform versendet ihre Mails aus der Cloud, die IT trägt den Absender einmal in die Allow-List ein, und ab dann läuft der Versand zuverlässig und ohne weiteren Aufwand. Kein Server, keine Installation, keine Betriebsverantwortung. Für die meisten Unternehmen ist das genau der richtige Weg, und wir empfehlen ihn auch weiterhin.
Nur: Es gibt eine wachsende Zahl von Organisationen, für die dieser Weg nicht offensteht. Nicht, weil sie ihn nicht wollen, sondern weil eine Freischaltung im Mail-Gateway an einer Stelle scheitert, die mit der Awareness-Kampagne selbst gar nichts zu tun hat.
Für diese Fälle gibt es Layer8 Outpost.
In all diesen Fällen steht am Ende dasselbe Ergebnis: Das Awareness-Projekt liegt still, obwohl Budget, Konzept und Bereitschaft vorhanden sind.
Die Alternative: gar nicht erst von außen versenden
Die Freischaltung ist ja nur nötig, weil eine Nachricht von einem externen, dem Gateway unbekannten Absender hereinkommt. Wenn die Mail ohnehin an interne Empfänger geht, lässt sich die Frage aber auch umdrehen: Sie muss das Internet nie betreten. Sie kann dort entstehen, wo Ihre Mail sowieso entsteht: auf Ihrem eigenen Mailserver.
Damit entfällt der Grund für die Ausnahme, statt dass man um sie verhandelt.
Wie Layer8 Outpost arbeitet
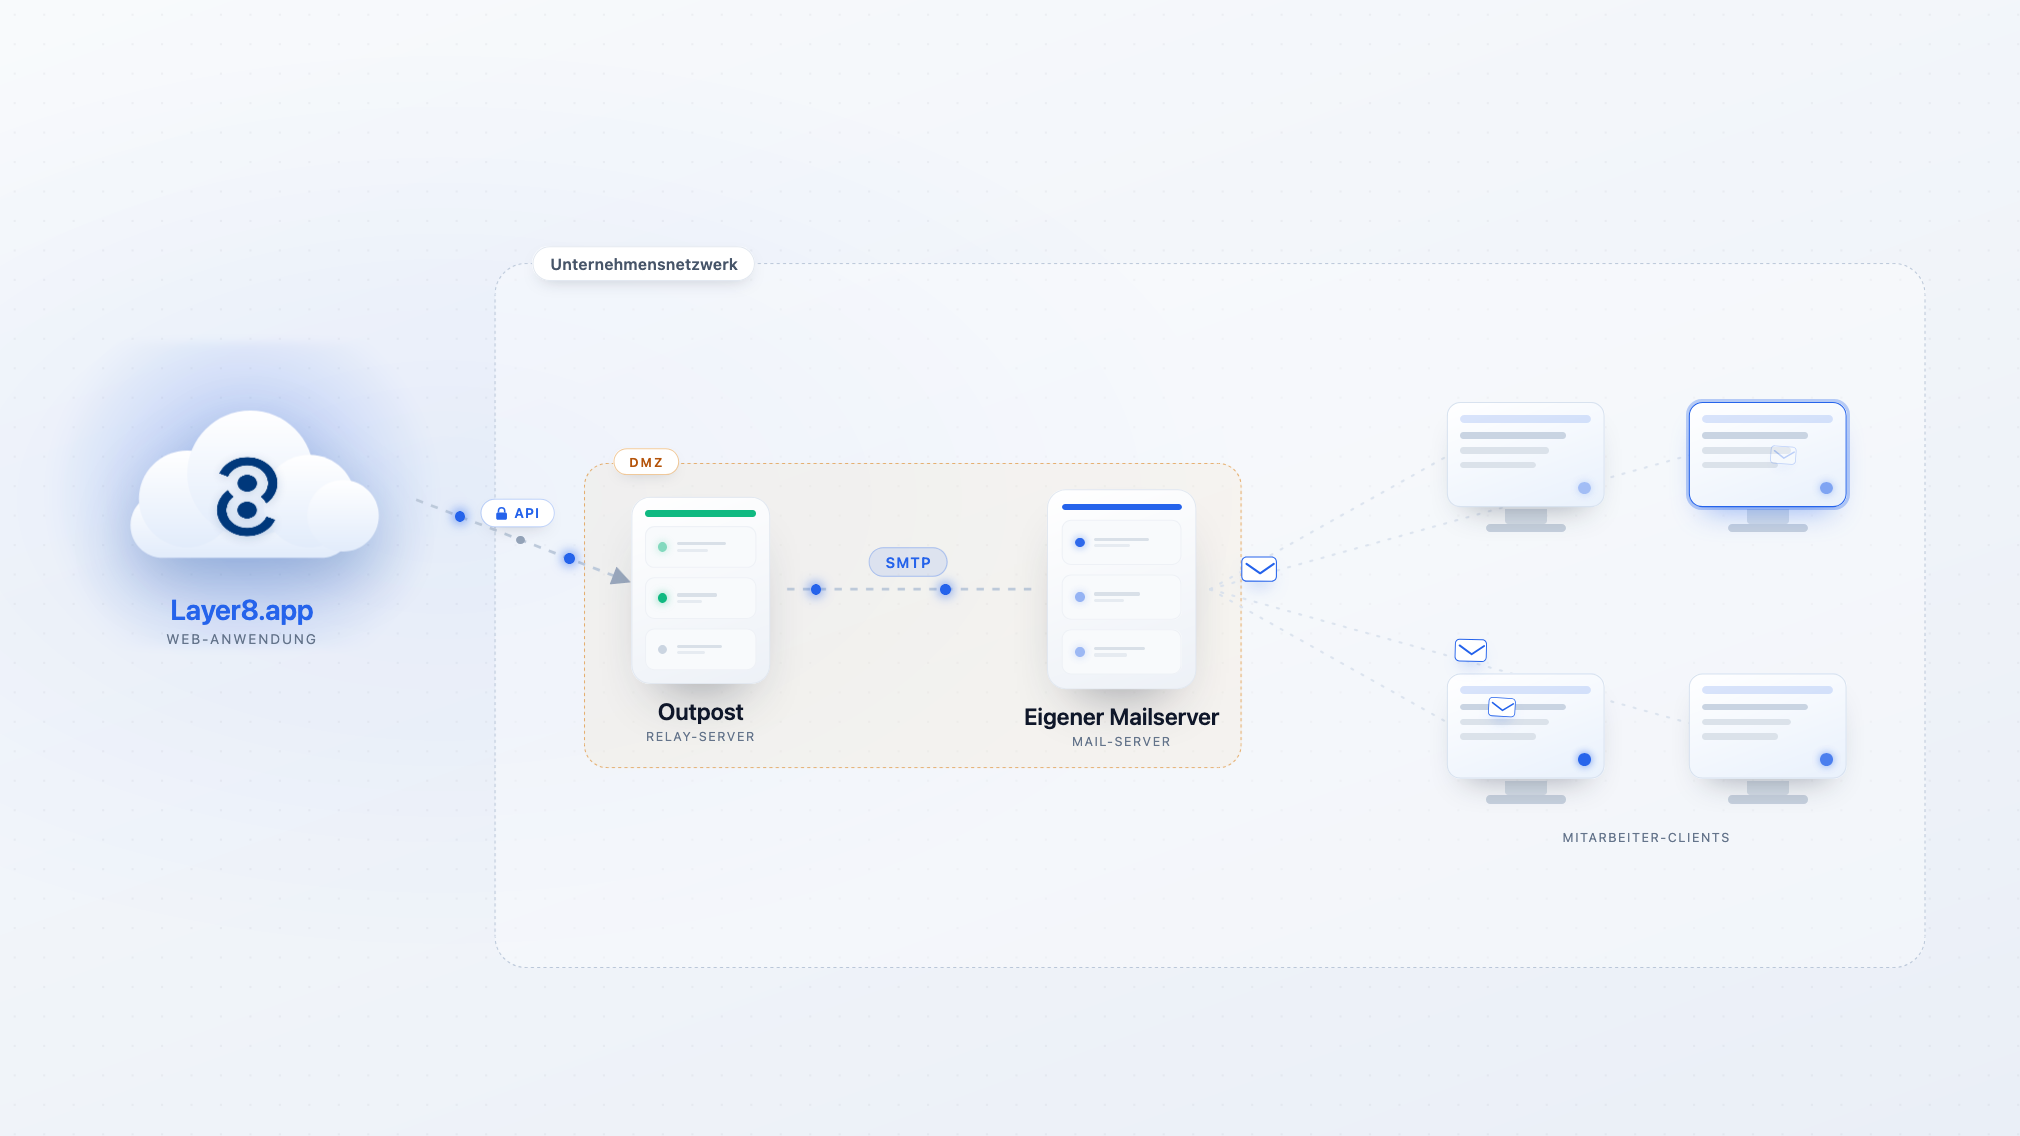
Layer8 Outpost ist eine kleine Komponente, die Sie selbst betreiben – typischerweise in der DMZ, direkt neben Ihrem Mailserver als Docker-Stack. Er verbindet zwei Richtungen:
Nach außen: eine ausgehende API-Verbindung. Der Outpost verbindet sich selbst mit Layer8.app, per HTTPS und authentifiziert. Er holt Versandaufträge ab und meldet Status zurück. Entscheidend ist die Richtung: Der Aufbau erfolgt von innen. Es gibt keinen eingehenden Port, keine Portweiterleitung, keine von außen erreichbare Adresse. Für die Firewall ist das eine gewöhnliche ausgehende HTTPS-Verbindung.
Nach innen: klassisches SMTP. Der Outpost übergibt die fertigen Nachrichten per SMTP an Ihren Mailserver. Nichts Exotisches, kein Agent auf den Clients, kein AddIn in Outlook. Ihr Mailserver verteilt sie so, wie er jede andere Mail verteilt.
Die Web-Anwendung bleibt dabei unverändert die Web-Anwendung: Kampagnen, Vorlagen, Empfängerlisten und Auswertung liegen weiterhin in Layer8. Was sich ändert, ist ausschließlich der letzte Meter der Zustellung.
Was dieser Weg zusätzlich mitbringt
Der Outpost löst in erster Linie ein Freigabeproblem. Ein paar Effekte kommen aber ohne Zusatzaufwand mit dazu:
- Ihre eigenen Regeln greifen. Signaturen, Archivierung, Virenprüfung, DLP, Transportregeln und Kennzeichnungen laufen wie bei jeder anderen internen Mail.
- Die Absenderdomäne bleibt Ihre. SPF, DKIM und DMARC sind Ihre Einträge. Kein fremder Dienst muss im Namen Ihrer Domäne sprechen dürfen.
- Nachrichten und Postfächer bleiben im eigenen Netz. Für das Gespräch mit dem Datenschutz ist das ein deutlich kürzerer Weg.
- Simulationen laufen wie echte Post. Wenn Ihr Gateway eine Simulations-Mail abfängt, ist das kein Fehler in der Kampagne, sondern ein Messergebnis: Ihre Technik hat in diesem Fall funktioniert. Das ist eine Information, die ein freigeschalteter Zustellweg systematisch verbirgt.
Was Sie dafür einplanen sollten
Der Outpost ist kein kostenloser Zugewinn, sondern eine bewusste Abwägung.
Sie betreiben eine zusätzliche Komponente. Sie braucht einen Platz in der DMZ, eine Zuständigkeit, Updates und ein Monitoring wie jeder andere Dienst auch. Das ist überschaubar, aber es ist Betriebsverantwortung, die im Cloud-Versand schlicht nicht anfällt.
Außerdem sollten Sie mit dem Security-Team klären, wie mit abgefangenen Simulationen umgegangen wird. Der Weg ist bewusst realistisch, dazu gehört, dass nicht jede Mail ankommt. Das ist gewollt, muss aber vor der ersten Kampagne besprochen sein, damit es später keine Diskussion über „fehlende“ Zahlen gibt.
Welcher Weg für wen
Klassischer Versand aus der Cloud, wenn Sie das Gateway selbst verantworten, eine Freischaltung realistisch durchsetzbar ist und Sie möglichst wenig eigene Infrastruktur betreiben wollen. Das ist der schnellste Start.
Outpost, wenn Whitelisting an Richtlinie, Audit, Zuständigkeit oder Zeitplan scheitert, oder wenn Sie den Versand aus grundsätzlichen Erwägungen im eigenen Netz halten möchten.
Beide Wege führen zur selben Auswertung in derselben Anwendung. Der Unterschied liegt allein in der Zustellung. Wenn Ihr Awareness-Projekt gerade an einem Firewall-Ticket hängt, lohnt es sich, über die Architektur nachzudenken, bevor Sie weiter über Ausnahmen verhandeln.